
2022-05-12
新思科技点拨如何构建安全的供应链
从根本上讲,确保软件供应链安全必须考虑如何保护应用远离上游风险,以及如何防止企业产生下游风险。为了帮助您轻松便捷地开始解决供应链安全问题,新思科技归纳了有助于安全活动取得成功的六个考虑因素。

从根本上讲,确保软件供应链安全必须考虑如何保护应用远离上游风险,以及如何防止企业产生下游风险。为了帮助您轻松便捷地开始解决供应链安全问题,新思科技归纳了有助于安全活动取得成功的六个考虑因素。
新思科技公司 (Synopsys,Nasdaq:SNPS)近日宣布其连续六年被评为Gartner应用安全测试魔力象限领导者。
开源更需要社区参与才能蓬勃发展。如果没有社区参与,企业将开源组件用于商业软件,项目活力很容易减弱。在数字经济时代,软件风险等同于业务风险。掌握软件中开源组件的信息有利于管理软件风险,进而保障业务。
近日,新思科技(Synopsys)宣布全面推出Code Sight标准版,这是适用于集成开发环境(IDE)的Code Sight插件的独立版本,使开发人员在提交代码前就能够快速查找和修复源代码、开源依赖项、基础架构即代码...
新思科技中国区软件应用安全技术总监杨国梁告诉记者,DevSecOps、云化转型、风险管理成为企业确保AppSec的重要趋势。 现在,企业开始意识到AppSec与构建、部署和运行软件的方式密不可分。
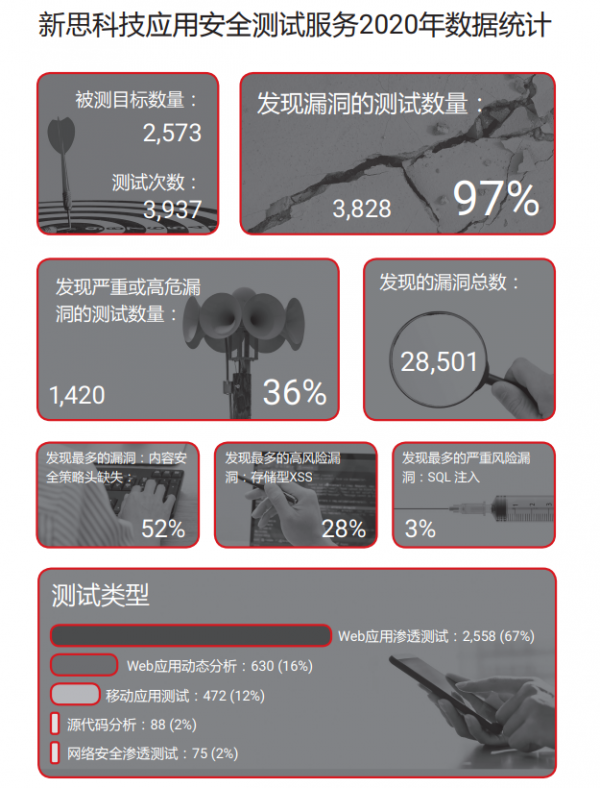
这些数据由新思科技安全顾问在评估中心为客户进行的测试汇编而成,包括渗透测试、动态应用安全测试和移动应用安全分析,模拟真实世界中攻击者的行为以测试正在运行的应用。
现在,智能网联汽车技术快速演进,整体产业加速布局。同时,车联网的开放性也使得车辆受攻击面更多。推动车联网安全能力建设、促进智能网络汽车行业健康发展势在必行。
近日,新思科技发布了BSIMM12报告。BSIMM12反映了观察到的128家公司的软件安全实践,覆盖多个垂直行业,包括金融服务、金融科技、独立软件供应商(ISV)、云、医疗保健、物联网等。BSIMM12描述了近3000名...
自2008年起,新思科技(Synopsys,Nasdaq:SNPS)每年都会通过与直接参与企业软件安全活动的人员进行数百次访谈,收集不同企业的实际软件安全实践的定量数据,并分析汇总成为报告——软件安全构建成熟度模型(BS...
新思科技软件质量与安全部门亚太区客户服务总监Ian Hall告诉记者,相关法律的颁布可以推动人们以更加严肃的态度看待数据安全与保护问题。所有企业/机构都应该了解他们当地的法律。
近日,新思科技宣布其在Forrester Wave发布的《2021年第三季度软件组成分析》报告中被评为领导者。
近日,新思科技宣布在其Coverity静态应用安全测试(SAST)及Black Duck软件组件分析(SCA)中新添Rapid Scan快速扫描功能。
新思科技推出了《金融服务业的应用安全:误区与现实》报告,该报告基于BSIMM11和独立调研机构Ponemon的金融服务业的具体数据调查,详细分析了金融服务行业应用安全的七大误区。
OPPO对自身产品和业务的安全问题非常重视,采取多种举措以加强与业界个人、组织及公司密切合作,来提升整体安全水平,包括采用新思科技(Synopsys)的软件安全构建成熟度模型(BSIMM)评估等。
尽管如此,因为金融服务行业的性质,许多人认为这个行业应该非常安全。以下是新思科技(Synopsys)使用2020年度“软件安全构建成熟度模型”(BSIMM)报告中的研究数据来揭示并解释金融服务行业安全的七大误区。
安全对于任何构建和使用软件的企业和个人来说都至关重要,中兴通讯采取积极主动的安全举措,包括采用新思科技(Synopsys)的Coverity静态应用安全测试、Defensics模糊测试、Black Duck软件组成分析以...
近日,新思科技发布了《2021年开源安全和风险分析》报告(OSSRA)。该报告由新思科技网络安全研究中心(CyRC)制作,研究了由Black Duck审计服务团队执行的对超过1500个商业代码库的审计结果。